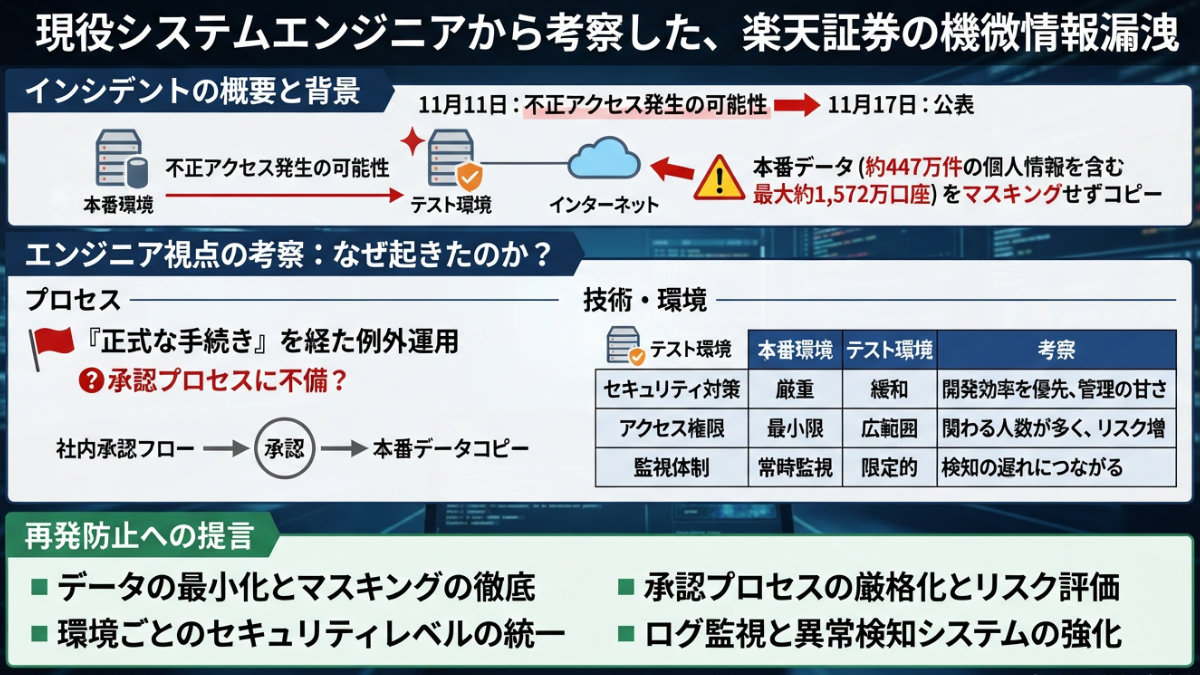
2026/11/21時点 楽天証券から公式に公開されている情報をもとに現役エンジニアが楽天証券の情報漏洩について考察してみた。筆者はWeb系のエンジニア歴が長いが、その経験から言っても今回の情報流出は楽天証券内のエンジニアによる人災であると考える。
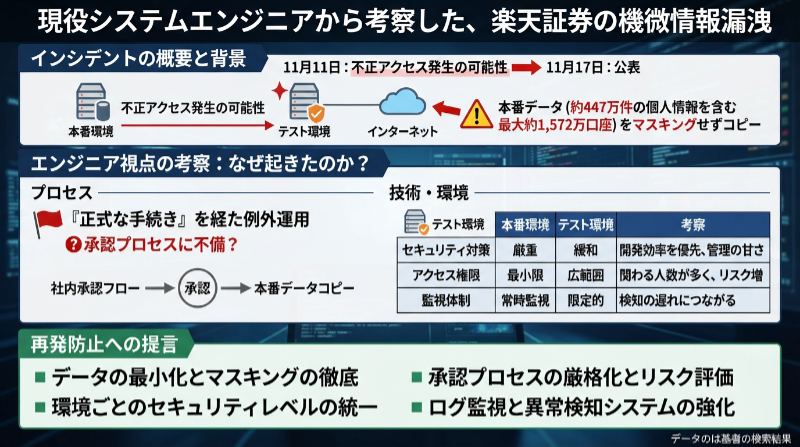
では、なぜ人災と言えるのか?
それは、テスト環境から本番データが流出したという点が大きい。Web系のエンジニアかつ行政や金融関係など機微情報を扱うシステム開発者においては、テスト環境を外部につなぐということは一般的にはしないからである。優秀なエンジニアであれば、普通に考えてインターネットにアクセスするということは、当然、ファイル送信できると考えるため今回のような個人情報や機微情報を扱うシステムでは、外部に接続できない措置をします。
当たり前すぎて、相当素人か企業体質としてセキュリティを考慮していないとしか考えられません。
では、テスト環境に本番の生データを復元してテストを行うことがあるのか?これは、IT業界に40年ほど在籍している筆者としての見解としては、テスト環境に本番データを復元するということはあります。新規開発ではありえないのですが、運用が始まり新しい機能を追加するエンハンス作業や保守作業の中では、どうしても本番のデータ件数や生データで確認しなければならないことがあるので、業界的には普通だと思います。
ただし、より意識が高い企業では、マスキングしたり本番により近いダミーデータを作成します。ただし、人件費や工数削減もしくは、企業事情による納期短縮でデータ加工をしないケースも多々見受けられます。事業企業出身はよくあるあるの話です。では、内部でセキュリティーに対する指摘がでないのかというと、もちろん指摘がありますがたいがい社内政治により黙殺されることが多々あります。また、予算も通りづらい。
これは、事業会社系の企業では上司や正社員の評価基準として、どれだけ企業貢献したか=売上アップというのがあるので、セキュリティ等の守りの部分はあまり評価されない傾向にあります。評価者としても守りの部分というの評価しづらいというものあります。日常業務おいて何も問題ありませんというのは、評価基準に照らし合わせても評価になりにくいという側面があるからです。
もうひとつが、IT業界の闇ですが楽天や楽天証券などのビック企業では、派遣社員やSES(準委任契約)が作業に従事していることがほとんどです。そのため、帰属意識が低くシステム運用やシステム開発に問題があっても自分のタスクをこなせば作業は終わりという意識で仕事をします。これは、当たり前であり派遣やSESが悪いわけではありません。業績によりエンジニアを解雇しやすい契約形態を採用している企業側の問題です。
逆に中小企業や内製化できない企業は、ソフトウェアベンダーに丸投げをしており、社内のSEも少しパソコン知ってますレベルの担当者がほとんどです。当然、セキュリティについても知見はないので、これまたお漏らしする一因になります。
仮にマスキングやデータ加工、ダミーデータを生成していなくても、そもそも検証環境を外部に接続しないプライベートネットワークを構築して、運用することは技術的にも容易にできたため、これは企業統治や幹部のセキュリティ意識が低いということになります。
さて、さらに問題なのは「楽天証券」は「ISMS」認定を取得している企業ということです。ISMSは、情報セキュリティの低減をするために、社内の情報資産を洗い出して、詳細なリスク分析を行い外部からのサイバー攻撃だけではなく、内部不正やヒューマンエラーによる情報漏洩に対して対策を講じます。また、定期的な全従業員へセキュリティ教育を行います。それらの運用を独立機関が認定して与える安全称号みたいなものです。もちろん、官公庁などは入札条件になることもあります。そのような称号を取得している企業が重大情報お漏らししたという事実です。
筆者もISMS認証取得などにもかかわったことが多々ありますが、正直、更新審査や維持審査が通れば良いので、審査の時だけ一生懸命やったふりすることが多いです。当然、日々の業務や作業では効率を優先しISMSで取り決めた業務フローを無視することも多々あります。
正直、ISMSやPマークなどの称号は実務世界ではあまり意味がないという事実があります。基本的には、抜き打ちチェックをして、認証を取消や取得を活発化させたほうが良いと思いますが、ISMSやPマーク自体が商売となっていますので、現実問題難しいでしょう。
なので、あ~セキュリティ体制、取り決め、対策しっかりやってるっぽいなぁ~金かけてという幼稚なレベルです。
そのような経験もあり、今回の個人情報流出は人災でしょうなという考察です。
ちなみに、本番環境からハッキングを受けて流出したともありますが、実際のところ本番環境へのハッキングは簡単にできてしまうのでしょうか?少し筆者もハッキング行為には知見がありますので、つたない知見のなかからお話すると正直難しいと思います。まず、外部からハッキングする場合、インターネット上に公開されているサーバーに対して空きポート番号を探します。たいがいHTTPSやHTTP、FTP、SSHなどが空いています。SSHが空いていたらラッキーです。なぜならリモート接続できてしまいますから、公開鍵などであればセキュリティとしては、固いのですがパスワードならハッキング率高いです。実際、運用しているサーバーにパスワードが間違っていますという履歴を多々検知したことがあったので、普段からハッキング行為は受けていました。
次に、オープン状態のポート番号にTELENETなどで接続すると、起動しているサービスがわかります。ApacheやNginx、バージョンまでわかったと思います。そこで過去にあった脆弱性パターンのハッキング行為をして、そのサーバーのroot権限を奪います。もしくは、外部から内部に対してコマンド実行を行います。まぁ、大概は対策済みなのでそう簡単にはいきませんし、不正検知システムを導入していれば、すぐ察知されIPブロッキングなどされ接続元を拒否することができます。
そもそもHTTPSしか空いてないことが、ほとんどですが・・・
なので、外部からのハッキング行為というは、そうとう難易度が高いのです。一番簡単なのは、やはり内部PCにハッキングツールを仕込むが一番簡単かと思います。
なぜなら、内部からインターネットにデータを送信する場合は、ほぼ無条件でアップロードすることができますし、内部にファイヤーウォールや不正侵入検知システムを導入すると、それはそれで業務に支障がきたすので、どうしてもノーガードになりやすいです。仕込むのも簡単ですしね。
最近はインターネットからソフトウェアをダウンロードして、インストールすることがほとんどですから、偽サイトを作成してバックドア機能付きのツールをインストールさせれば良いのですから。
まとめ
ISMSを取得しているような企業が、基礎的な対策を講じずテスト環境から本番データが流出したというのは、経営層や企業幹部によるセキュリティ意識が低く、日常業務でノーチェックだった可能性が高く人災だろうと思います。